네트워크 인터페이스
개요
네트워크 인터페이스는 가상머신을 서브넷에 연결하는 가상 네트워크 카드입니다. 가상머신 생성 시 자동으로 1개가 만들어지지만, 미리 만들어 두거나 가상머신 하나에 여러 개를 연결해야 할 때는 직접 생성·관리할 수 있습니다.
- 한 가상머신에 여러 네트워크 인터페이스 연결 가능 (서로 다른 서브넷에 연결도 가능)
- 네트워크 인터페이스당 IP 1개·MAC 1개
- 공인 IP는 네트워크 인터페이스에 부착되어 인터넷 접속을 제공
네트워크 인터페이스 생성
-
네트워크 > 네트워크 인터페이스 목록에서 네트워크 인터페이스 생성을 클릭합니다.
-
아래 항목을 설정합니다.
항목 설명 이름 식별 가능한 이름 (예: web-nic-1)영역 연결할 가상머신과 동일한 영역 선택 연결할 서브넷 인터페이스가 속할 서브넷 IP 주소 서브넷 CIDR 범위 내에서 지정 (비워두면 자동 할당) MAC 주소 비워두면 자동 생성. 수동 입력 시 00:1B:44:11:3A:B7형식재해 복구 가상머신과 일치해야 함 (재해 복구 가상머신에는 재해 복구가 켜진 네트워크 인터페이스만 부착 가능) IP 포워딩 자신의 IP가 아닌 목적지 패킷도 송수신 허용 (기본 비활성) — NAT·라우터·VPN 용도 -
생성을 클릭합니다.
DR 가상머신에는 DR이 켜진 네트워크 인터페이스만, 일반 가상머신에는 일반 네트워크 인터페이스만 부착할 수 있습니다. 불일치 시 부착이 거부됩니다.
가상머신에 네트워크 인터페이스 부착·분리
- 컴퓨트 > 가상머신에서 대상 가상머신을 선택합니다.
- 가상머신을 중지 상태로 만듭니다.
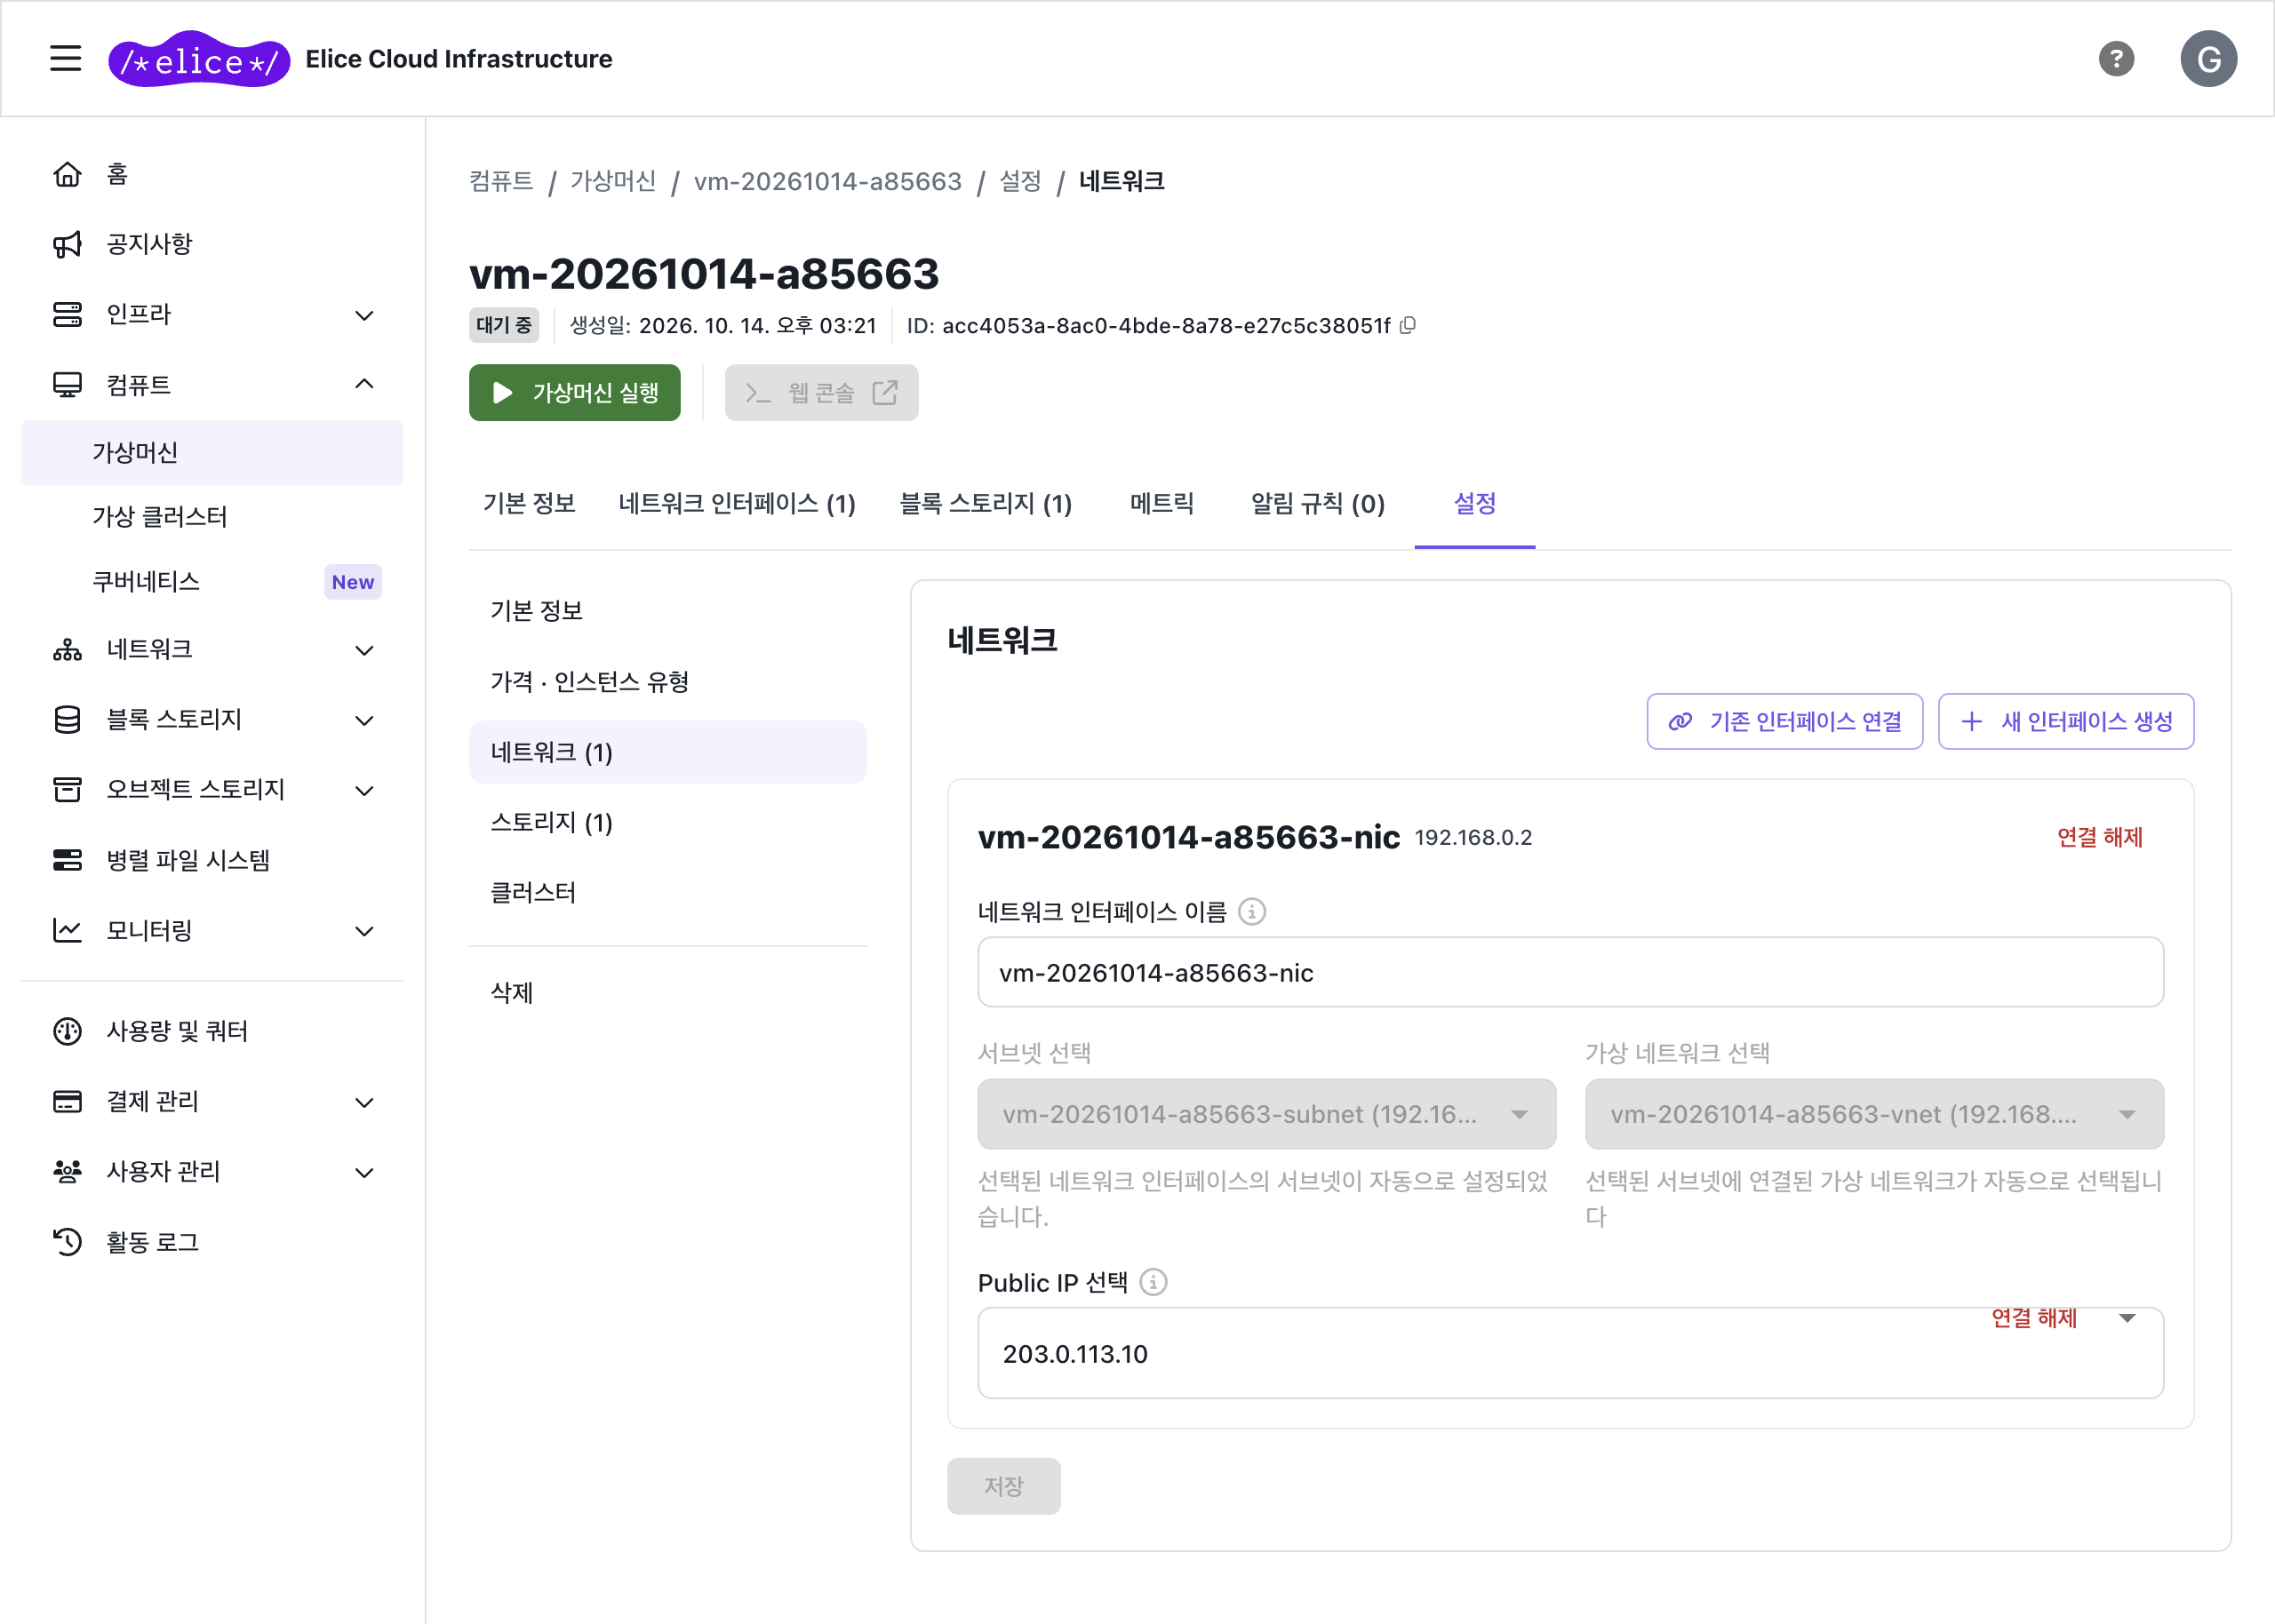
- 상세 페이지의 설정 탭에서 네트워크를 선택합니다.
- 기존 인터페이스 연결로 만들어 둔 네트워크 인터페이스를 추가하거나, 새 인터페이스 생성으로 새로 만들어 추가합니다.
- 저장한 뒤 가상머신을 다시 시작합니다.
분리는 같은 화면에서 해당 네트워크 인터페이스의 연결을 해제하면 됩니다. 분리해도 네트워크 인터페이스 리소스는 남아 있어 다른 가상머신에 다시 부착할 수 있습니다.
네트워크 인터페이스 쪽에서도 같은 작업을 할 수 있습니다. 네트워크 인터페이스 상세 페이지의 설정 탭에서 기본 설정의 연결된 가상머신에 가상머신을 선택하거나 연결 해제를 클릭한 뒤 저장합니다. 연결을 해제하려면 가상머신이 중지되어 있어야 합니다.
공인 IP 부착
공인 IP는 네트워크 인터페이스를 통해 가상머신에 연결됩니다. 자세한 절차는 공인 IP를 참고하세요.
IP 포워딩
기본적으로 네트워크 인터페이스는 목적지 IP가 자신의 IP와 일치하지 않는 패킷을 폐기합니다. 가상머신을 NAT 게이트웨이, 소프트웨어 라우터, VPN 장비처럼 다른 대상을 향하는 트래픽을 중계하는 용도로 사용하려면 IP 포워딩을 활성화해야 합니다.
- 활성화하면 네트워크 인터페이스가 자신의 IP가 아닌 패킷도 송수신할 수 있습니다.
- 네트워크 인터페이스 생성 시 IP 포워딩 항목에서 설정하며, 생성 후에는 상세 페이지 설정 탭의 기본 설정에서 바꿀 수 있습니다.
- 가상머신 내부(OS)에서도 커널 IP 포워딩을 함께 켜야 실제로 패킷이 라우팅됩니다 (예: 리눅스
net.ipv4.ip_forward=1).
IP 포워딩은 네트워크 인터페이스가 임의의 출발지·목적지 트래픽을 통과시키도록 허용합니다. 반드시 필요한 경우에만 켜고, 방화벽 규칙으로 트래픽을 제한하세요.
네트워크 인터페이스 관리
네트워크 > 네트워크 인터페이스 목록에서 다음 정보를 확인할 수 있습니다.
| 컬럼 | 설명 |
|---|---|
| 이름 | 네트워크 인터페이스 식별 이름 |
| IP / MAC | 할당된 사설 IP와 MAC 주소 |
| 연결된 가상머신 | 부착된 가상머신 (미부착이면 비어 있음) |
| 서브넷 | 소속 서브넷 |
| 상태 | 활성 / 삭제됨 |
삭제는 네트워크 인터페이스 상세 페이지의 설정 탭 맨 아래에서 합니다. 연결된 가상머신과 공인 IP는 삭제 과정에서 연결이 해제되므로 미리 분리할 필요는 없습니다. 다만 연결된 가상머신이 실행 중이면 먼저 중지해야 삭제할 수 있습니다.
로드밸런서 규칙의 서버로 등록된 네트워크 인터페이스는 삭제가 거부됩니다. 가상머신을 삭제하면서 네트워크 인터페이스를 함께 삭제하는 경우에도 마찬가지입니다. 먼저 로드밸런서 규칙에서 해당 서버를 제거하거나 로드밸런서를 삭제하세요.