액세스 토큰
개요
액세스 토큰은 ECI API를 프로그래밍 방식으로 호출할 때 비밀번호 대신 사용하는 자격 증명입니다. Terraform·CLI·CI/CD 파이프라인·자동화 스크립트에서 사용합니다. 토큰은 발급한 사용자의 역할(권한)을 그대로 상속합니다.
User.UserAccessToken.CREATE권한. 기본 제공 역할 4종 모두 가지고 있습니다.
토큰 발급
- 사용자 관리 > 사용자 액세스 토큰 페이지로 이동합니다.
- 우측 상단 토큰 생성을 클릭합니다.
- 만료 기간을 선택합니다.
30일/90일/6개월/12개월중에서 고르거나사용자 지정 날짜로 달력에서 직접 선택합니다. - 생성을 클릭합니다.
- 액세스 토큰이 발급되었습니다 창에 표시된 토큰 값을 복사해 안전한 곳에 보관합니다.
창을 닫으면 토큰 값을 다시 확인할 수 없습니다. 값을 잃어버렸다면 토큰 재발급으로 새 값을 받아야 합니다.
외부에 노출되면 즉시 악용될 수 있습니다. 코드 저장소에 커밋하지 말고 환경 변수·비밀 관리 도구(1Password, Vault, GitHub Secrets 등)에 보관하세요. 유출이 의심되면 곧바로 해당 토큰을 비활성화하고 새로 발급하세요.
유출 위험을 줄이려면 단기(30~90일) 토큰으로 발급하고 정기적으로 새로 발급하는 것을 권장합니다.
토큰 목록 확인
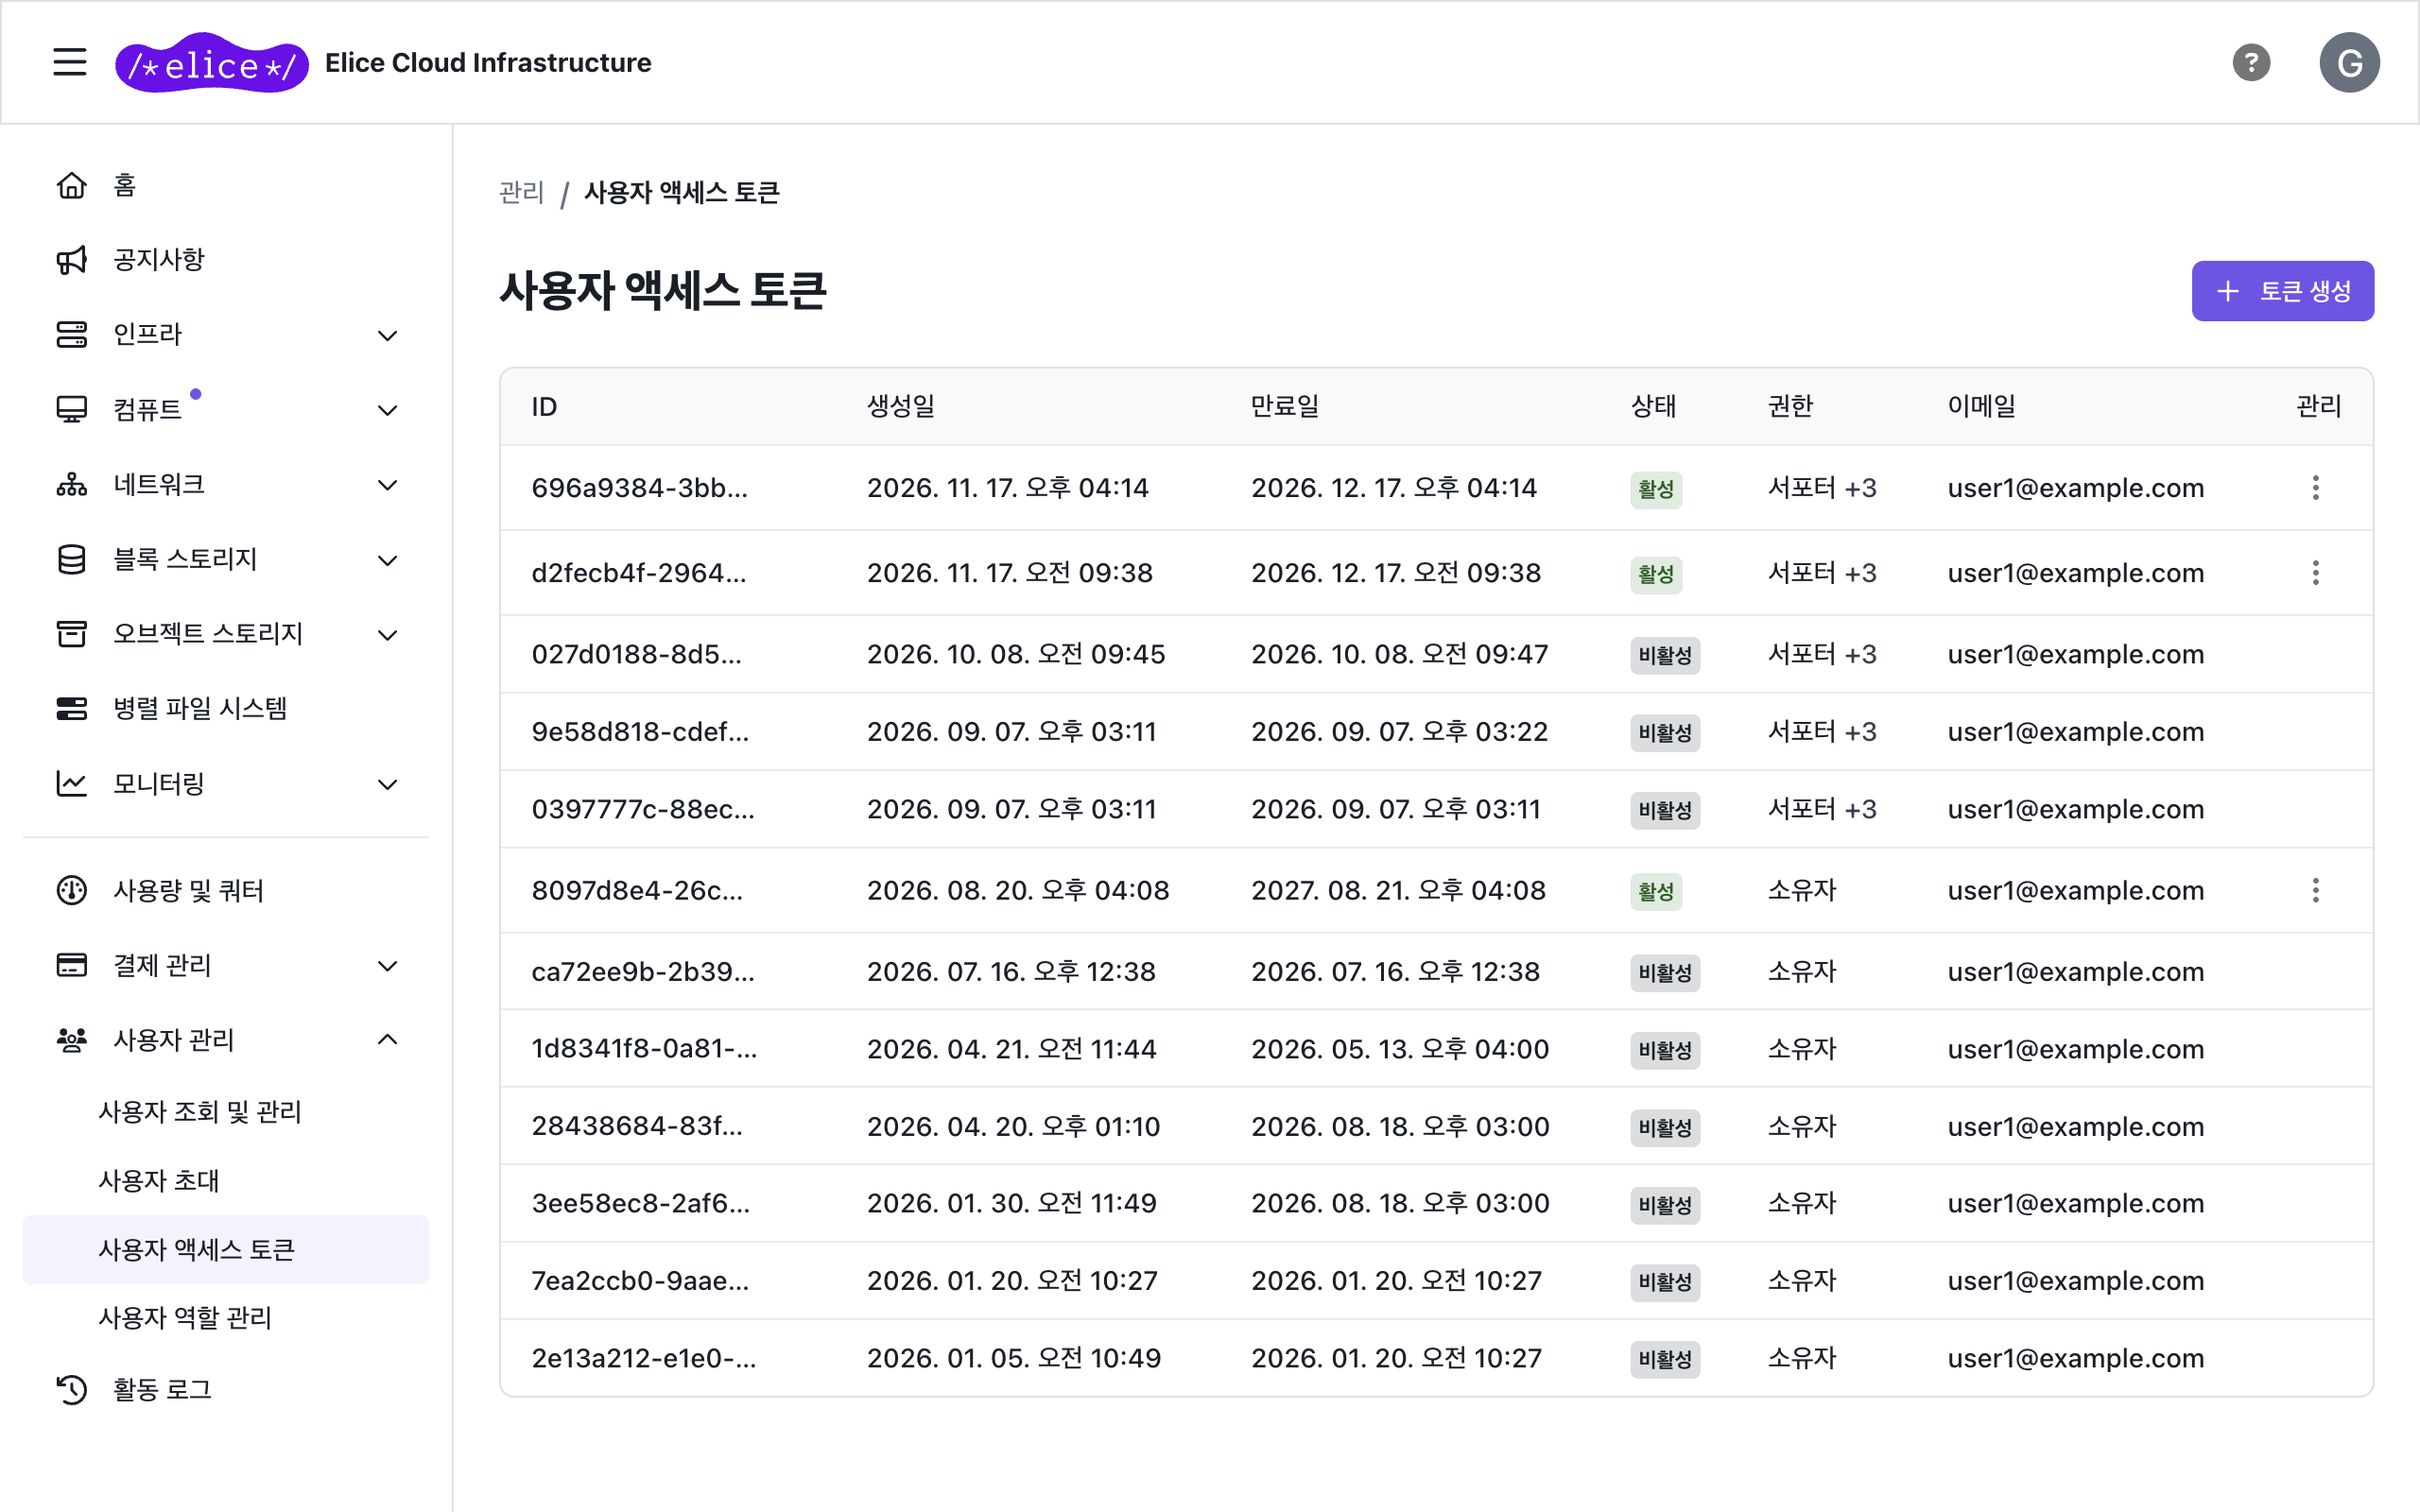
토큰 목록에는 토큰 값이 표시되지 않으며, 다음 정보만 확인할 수 있습니다.
| 컬럼 | 설명 |
|---|---|
| ID | 토큰 식별자. 복사할 수 있지만 토큰 값은 아님 |
| 생성일 / 만료일 | 발급 시점과 유효 기간 종료 시점 |
| 상태 | 활성 또는 비활성 (만료·비활성화된 토큰) |
| 권한 | 토큰에 상속된 역할 |
| 이메일 | 토큰 소유자(발급자) 이메일 |
쿠버네티스 클러스터 접속용으로 발급된 토큰이 있으면 쿠버네티스 클러스터 열이 함께 표시됩니다.
토큰 사용
# 환경 변수로 보관
export ECI_ACCESS_TOKEN="your-token"

# API 호출 (포털 API 베이스 URL)
curl -H "Authorization: Bearer $ECI_ACCESS_TOKEN" \
  "https://portal.elice.cloud/api/user/resource/compute/virtual-machine"
API 베이스 URL은 접속 중인 포털 도메인에 /api를 붙인 형태입니다.
- 민간존:
https://portal.elice.cloud/api - 공공존:
https://portal.gov.elice.cloud/api - 엘리스 연동 기관:
https://<organization>.elice.io/api
Terraform에서는 provider 블록에 토큰을 주입합니다 (자세한 내용은 Terraform 개요).
provider "eci" {
  api_endpoint     = "https://portal.elice.cloud/api"
  api_access_token = var.eci_access_token
  zone_id          = var.zone_id
}
토큰 자체를 코드 저장소에 커밋하지 마세요. .env·시크릿 매니저·CI 변수로만 다룹니다.
토큰 재발급
토큰 값을 잃어버렸거나 값을 교체하고 싶을 때 사용합니다. User.UserAccessToken.CREATE 권한이 필요합니다.
- 토큰 목록에서 대상 행의 ⋮ (점 3개) 메뉴를 클릭합니다.
- 토큰 재발급을 선택하고 확인합니다.
- 새 토큰 값이 한 번만 표시되므로 바로 복사해 보관합니다.
기존 토큰은 즉시 사용할 수 없게 되며, 같은 권한과 만료일로 새 토큰이 발급됩니다. 기존 값을 쓰던 스크립트와 CI 변수를 새 값으로 바꿔야 합니다.
토큰 비활성화
토큰이 유출됐거나 더 이상 사용하지 않을 때는 즉시 비활성화합니다. User.UserAccessToken.DELETE 권한이 필요합니다.
- 토큰 목록에서 대상 행의 ⋮ (점 3개) 메뉴를 클릭합니다.
- 토큰 비활성화를 선택합니다.
- 경고를 확인하고 비활성화를 진행합니다.
비활성화 즉시 해당 토큰으로의 API 호출은 모두 거부되며, 이 작업은 되돌릴 수 없습니다. 비활성화된 토큰은 목록에 비활성 상태로 남습니다.
토큰이 외부에 노출되었다면 즉시 비활성화하고 새 토큰을 발급하세요. 발급·비활성화 이력은 활동 로그에서 추적할 수 있습니다.
다음 단계
- 역할 기반 접근 제어(RBAC): 토큰에 상속될 역할의 권한 설계
- 활동 로그: 토큰 발급·비활성화 이력 추적